Mis a jour le 18 juin 2026. Une private key est la donnée secrete qui permet a un wallet crypto de signer une transaction et de prouver le controle d’une adresse. Si elle est copiee, volee ou exposee, celui qui la possede peut deplacer les fonds lies.
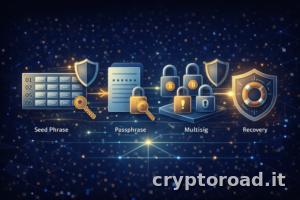
Pour la comprendre, il faut separer trois niveaux : seed phrase, private key et adresse publique. La seed phrase est souvent la sauvegarde principale; la private key autorise la depense depuis un compte ou une adresse precise; l’adresse publique sert a recevoir des fonds.
Cette distinction complete le guide des wallets crypto. Un wallet n’est pas un coffre magique. C’est un système qui conserve, derive ou utilise des secrets cryptographiques. Savoir ce qui peut être partage et ce qui doit rester prive evite beaucoup d’erreurs concretes.
Private key : ce que cela signifie en pratique
Une private key est une cle cryptographique privée. En termes simples, c’est le secret qui permet de produire une signature valide. Le réseau n’a pas besoin de connaitre la cle. Il doit seulement verifier que la signature correspond au compte ou a l’adresse impliquee dans la transaction.
C’est l’une des bases de la self-custody. Il n’est pas nécessaire de demander l’autorisation d’une banque pour deplacer des fonds, mais il faut proteger la donnée qui autorise ce mouvement. Une blockchain peut verifier une signature; elle ne peut pas distinguer le proprietaire legitime d’un voleur qui a copie la private key.
Les interfaces modernes cachent souvent la private key a l’utilisateur. Elles affichent une seed phrase, un ecran de signature, une adresse ou un QR code. En dessous, le principe reste le même : une transaction valide vient d’une cle privée ou d’un mecanisme controle qui l’utilise.
Difference entre private key, seed phrase et adresse
| Seed phrase | Sauvegarde principale qui peut generer une ou plusieurs private keys. |
| Private key | Secret qui signe les transactions pour un compte ou une adresse precise. |
| Adresse publique | Donnée partageable pour recevoir des fonds ou identifier un compte. |
| Signature | Preuve cryptographique creee avec la private key sans la reveler. |
La seed phrase est plus large qu’une seule cle. Une phrase peut deriver de nombreuses clés et adresses, parfois sur plusieurs réseaux. C’est pourquoi perdre ou partager la seed phrase est souvent plus grave que d’exposer une seule private key : le dommage peut toucher plusieurs comptes.
L’adresse publique est différente. Elle est faite pour être partagee. Vous pouvez la donner a quelqu’un qui doit vous payer, l’utiliser dans un block explorer ou l’ajouter a une whitelist. Elle ne permet pas de depenser les fonds. Ses principaux risques sont la confidentialite et la tracabilite, pas le vol direct.
La private key se situe au milieu operationnel. Elle ne doit pas être partagee, photographiee ou exportee sans raison forte. Si une app demande de la coller, la bonne question est : pourquoi ne pas utiliser une procedure officielle d’importation ou de recuperation plus sure?
Pourquoi ne jamais la coller en ligne
Une private key envoyee par chat, email, ticket de support ou formulaire web doit être consideree comme compromise. Peu importe que le destinataire semble fiable. Les systemes numériques copient, indexent, synchronisent et conservent des logs. Un secret qui entre dans un environnement non controle cesse d’être un secret solide.
Le phishing vise souvent exactement ce point. Un faux site peut promettre recuperation de fonds, synchronisation de wallet, claim de token ou verification de compte. S’il demande une private key ou une seed phrase, son objectif n’est pas d’aider. Il cherche l’autorisation complete de deplacer les fonds.
La même discipline s’applique avant d’envoyer des cryptos sans erreur. On vérifie l’adresse, puis le réseau, puis le montant, puis la signature. Il ne faut jamais transformer une procedure de signature en livraison de cle.
Export et import : quand cela a du sens
Exporter une private key peut avoir du sens dans des cas limites : migration depuis un ancien wallet, recuperation d’un compte legacy, audit technique ou utilisation avancee avec outils hors ligne. Cela ne devrait pas devenir une habitude quotidienne. Chaque export cree une nouvelle surface de risque.
Importer une private key dans un wallet inconnu est encore plus sensible. Si le logiciel est faux ou compromis, la cle peut être copiee des qu’elle est saisie. Même avec un logiciel legitime, il faut comprendre si l’import cree une copie durable, si la cle reste sur l’appareil et si la sauvegarde d’origine reste nécessaire.
Dans beaucoup de cas, il est plus propre de creer un nouveau wallet, faire une petite transaction de test, puis deplacer les fonds. Cette procedure coute parfois des frais, mais elle réduit l’ambiguite : au lieu de trainer de vieux secrets dans de nouveaux environnements, on passe a des clés neuves et documentees.
Hardware wallet et private key
L’interet d’un hardware wallet est d’éviter que la private key soit exposee a l’ordinateur ou au navigateur. La cle reste dans l’appareil, tandis que la transaction est lue, approuvee et signee dans un environnement plus isole. Cela ne supprime pas tous les risques, mais réduit l’exposition aux malwares et aux sites malveillants.
L’erreur courante consiste a croire qu’un hardware wallet rend toute action sure. Si l’utilisateur confirme une mauvaise adresse, approuve un contrat malveillant ou saisit la seed phrase sur un faux site, l’appareil ne peut pas compenser completement ce comportement. La sécurité reste une procedure.
Pour des montants importants, il est utile de separer le wallet operationnel du wallet de long terme. Le premier signe souvent et interagit avec des apps. Le second signe rarement, avec des controles plus lents. Cette separation protege la private key la plus importante de la pression quotidienne.
Erreurs courantes a éviter
- Sauvegarder la private key dans des captures, notes cloud ou fichiers bureau.
- La coller dans un site pour debloquer un airdrop ou un faux support.
- Confondre adresse publique et private key.
- Importer d’anciennes clés dans des wallets telecharges via publicites.
- Garder toutes les clés sur le même appareil utilise pour naviguer partout.
- Ne pas faire de test avec de petits montants avant une vraie migration.
Une autre erreur consiste a ignorer le plan de recuperation. Si une private key est le seul moyen d’acceder a des fonds importants, il faut savoir ou elle se trouve, qui ne doit pas la voir et quelle procedure suivre si l’appareil principal ne fonctionne plus.
Quand une private key doit être consideree comme compromise
Une private key doit être consideree comme compromise lorsqu’elle a ete vue, copiee ou saisie dans un environnement que vous ne controlez pas. Il n’est pas nécessaire de prouver qu’elle a ete volee. Il suffit de ne plus pouvoir exclure qu’un logiciel, une personne ou un service tiers l’ait lue.
Dans ce cas, la reponse prudente n’est pas de renommer le fichier ou de le deplacer dans un autre dossier. Il faut creer un nouveau wallet, verifier l’adresse, faire une transaction de test, puis transferer les fonds vers de nouvelles clés. L’ancienne cle ne redevient pas sure parce qu’elle a ete supprimee de l’ordinateur.
Le temps compte. Si des fonds importants sont concernes, il faut d’abord securiser le capital et analyser l’erreur ensuite. Passer des heures a discuter pour savoir si le site etait vraiment faux peut couter cher : une private key exposee peut autoriser des transferts immediats, surtout sur des réseaux rapides.
Private key et comptes Ethereum
Ethereum.org explique qu’un compte externe est controle par celui qui possede la cle privée. C’est important car le controle technique n’est pas la même chose que l’identite personnelle. Le réseau voit des signatures, un nonce, un solde et des interactions; il ne voit pas le nom de la personne derriere le compte.
Sur Ethereum et les réseaux compatibles, la private key ne sert pas seulement a envoyer des tokens. Elle peut signer des messages, des approvals, des permissions de smart contracts et des interactions avec des dApps. Certaines signatures ne deplacent pas les fonds tout de suite, mais peuvent donner des pouvoirs dangereux plus tard.
Un wallet utilise en DeFi doit donc être traite comme un environnement operationnel. Les clés qui signent souvent portent plus de risque. Les clés qui protegent la valeur de long terme devraient signer moins, interagir avec moins de contrats et rester loin des tests, mints et sites experimentaux.
Checklist pratique pour une private key
- Ne jamais partager la private key avec support, amis, bots ou sites web.
- Preferer les wallets qui n’obligent pas a l’exporter.
- Utiliser hardware wallet ou cold storage pour les montants importants.
- Verifier domaines, apps et sources logicielles avant toute importation.
- Deplacer les fonds vers de nouvelles clés quand une cle a ete exposee.
- Documenter la recuperation sans rendre le secret visible a tous.
Les ressources officielles de Bitcoin.org, Ethereum.org Wallets, Ethereum.org Accounts et Ledger Support convergent vers la même idee : un wallet est aussi sur que ses clés, ses sauvegardes et la procedure de l’utilisateur.
Conclusion : une private key est une autorisation, pas une identite
Une private key ne dit pas qui vous etes. Elle dit seulement que vous pouvez produire une signature valide. Cette difference est essentielle : si quelqu’un d’autre obtient la cle, le réseau voit quand même une signature valide. La blockchain ne peut pas savoir si le signataire est le proprietaire ou un attaquant.
Dans le cluster Wallets, cet article se place entre seed phrase et sécurité opérationnelle. La règle finale est simple : partagez les adresses publiques, protegez seed phrase et private key, signez seulement ce que vous comprenez et considerez comme compromise toute cle sortie de votre controle.