Aggiornato al 19 giugno 2026. Il crypto clipper è tornato al centro dell’attenzione perché alcune campagne malware puntano a un gesto che molti utenti fanno in automatico: copiare e incollare un indirizzo wallet prima di inviare fondi.
Secondo una segnalazione ripresa da CoinDesk il 19 giugno 2026, Microsoft ha individuato un malware capace di intercettare dati sensibili, sostituire indirizzi crypto presenti negli appunti e diffondersi anche attraverso chiavette USB e collegamenti modificati. Il punto non è soltanto tecnico: nel mondo crypto un indirizzo alterato può trasformare una transazione ordinaria in una perdita definitiva.
Che cos’è un crypto clipper
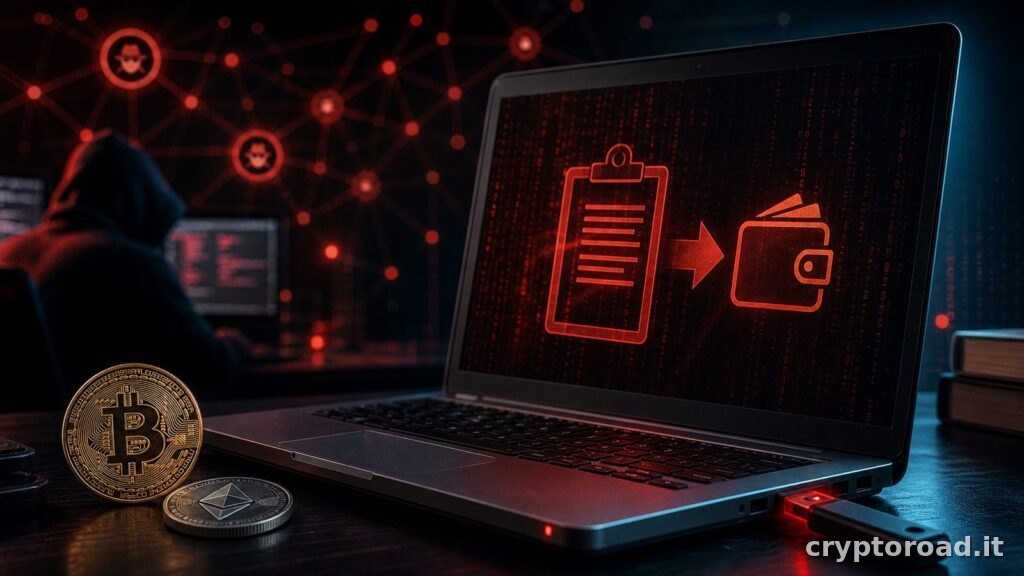
Un crypto clipper è un malware che osserva il contenuto copiato negli appunti del sistema operativo. Quando riconosce una stringa simile a un indirizzo Bitcoin, Ethereum o di un’altra rete, può sostituirla con un indirizzo controllato dall’attaccante. L’utente copia il destinatario corretto, ma al momento dell’incolla trova un destinatario diverso.
La tecnica è pericolosa perché sfrutta l’abitudine, non solo una vulnerabilita’ tecnica. Chi invia spesso stablecoin, token o asset tra exchange, wallet self-custody e strumenti DeFi tende a controllare solo i primi caratteri dell’indirizzo. Un attaccante può invece usare indirizzi costruiti per sembrare simili, rendendo l’errore meno evidente.
Perché la campagna segnalata è rilevante
La notizia è rilevante per tre motivi. Primo: il bersaglio non è una singola blockchain, ma il comportamento dell’utente sul dispositivo. Secondo: la sostituzione degli indirizzi wallet può colpire anche chi usa strumenti legittimi, se il computer è già compromesso. Terzo: la propagazione tramite supporti rimovibili rende il rischio più operativo, soprattutto in ambienti dove USB, file compressi o shortcut vengono trattati con troppa fiducia.
Gridinsoft descrive CryptoBandits come un trojan Windows con funzioni da clipper e componente worm-like via USB. La copertura di CoinDesk collega il caso alla segnalazione Microsoft e al tema degli indirizzi wallet manipolati. Microsoft aveva già analizzato campagne come StilachiRAT, capaci di raccogliere dati di sistema, credenziali e informazioni legate a estensioni e wallet crypto. Il quadro comune è chiaro: l’attacco si sposta sempre più sul dispositivo dell’utente, non solo sul protocollo.
Cosa deve controllare chi invia crypto
La regola pratica è semplice: prima di firmare una transazione, l’indirizzo va verificato più di una volta. Non basta guardare l’inizio della stringa. Bisogna controllare anche la parte finale, confrontare il destinatario sul wallet hardware o sull’app ufficiale, evitare copia/incolla cieco e non approvare operazioni quando il dispositivo mostra comportamenti anomali.
Per ridurre gli errori operativi, CryptoRoad ha già una checklist per inviare crypto senza sbagliare. Il consiglio torna utile anche in questo caso: piccole verifiche ripetute valgono più della velocità. Se l’importo è rilevante, una transazione di test può essere noiosa, ma spesso costa meno di un errore irreversibile.
Wallet, dispositivo e rischio reale
Il crypto clipper ricorda una distinzione importante: il wallet protegge le chiavi, ma non rende automaticamente sicuro tutto ciò’ che avviene sul computer. Un wallet non-custodial, un’estensione browser o un’app desktop possono essere usati correttamente, ma se il sistema operativo è infetto il rischio resta alto. Per questo la scelta tra custodial, non-custodial, hot e cold wallet va letta insieme alla sicurezza del dispositivo. La guida sui wallet crypto custodial e non-custodial spiega proprio perché il controllo delle chiavi non basta senza disciplina operativa.
| Rischio | Perché conta | Controllo utile |
| Indirizzo sostituito | I fondi vanno all’attaccante | Verificare inizio e fine indirizzo |
| USB compromessa | Il malware può diffondersi tramite shortcut | Evitare supporti non fidati |
| Clipboard infetta | Il copia/incolla non è affidabile | Confrontare su schermo wallet/app |
| Transazione irreversibile | Non esiste chargeback on-chain | Usare test transfer per importi rilevanti |
Per le aziende crypto il tema è ancora più delicato. Treasury, desk OTC, team DeFi, operatori market maker e piccole società che muovono stablecoin possono avere procedure interne corrette sulla carta, ma perdere controllo se un singolo endpoint usato per preparare l’operazione è compromesso. In questi casi non basta dire ai dipendenti di “fare attenzione”: servono dispositivi dedicati, policy USB restrittive, separazione tra computer di navigazione e computer di firma, aggiornamenti regolari e conferma a più persone per trasferimenti rilevanti.
Un altro errore è considerare il problema solo retail. L’attacco agli appunti funziona proprio perché si inserisce in un processo normale. Se un indirizzo viene copiato da una dashboard, da una chat interna o da un file di contabilità, il malware non deve capire il contesto economico: deve solo aspettare una stringa compatibile e sostituirla. Questa semplicità rende il crypto clipper una minaccia persistente, anche quando il mercato parla soprattutto di exploit smart contract e bridge.
Il punto per il mercato crypto
Il punto non è dire che ogni utente sia sotto attacco. Il punto è che la superficie di rischio si allarga quando più persone usano wallet, exchange, DeFi e stablecoin per operazioni quotidiane. Le frodi più efficaci non devono rompere Bitcoin o Ethereum: basta cambiare un indirizzo nel momento sbagliato.
Il takeaway è netto: un crypto clipper trasforma un gesto banale in un punto critico. Chi invia crypto dovrebbe rallentare, verificare l’indirizzo completo, proteggere il dispositivo e non trattare USB, allegati o scorciatoie come elementi neutri. La sicurezza on-chain inizia spesso prima della firma.
Fonti: CoinDesk, Gridinsoft, Microsoft Security.